【解説】政府が事業者向けに不正アクセス対策8項目
ECサイトは公開範囲と委託先を点検
内閣官房の国家サイバー統括室は2026年11月5日、ウェブサイトやモバイルアプリで事業を行い、個人情報を扱う事業者に向けて、不正アクセスへの基本的な対策の徹底を求める注意喚起を出しました。翌6日には政府の関係閣僚会議が「サイバーセキュリティ緊急対策パッケージ」を決定し、同統括室の特設サイトに掲載された事業者向けの資料では、対策が3つの柱・8項目に整理されています。EC事業者で個人情報の漏えいが相次ぐなか、自社サイトやアプリを持つ事業者全体に向けた、政府からの具体的な点検項目です。
何が変わる?
法令で新たに義務が加わったものではなく、各組織が対策を考える際の参考として、改めて徹底してほしい基本的な対策を、経営層向けの文書と担当者向けの対策例に分けて示したものです。注意喚起の背景として、次のような点が挙げられています。
- アプリ開発時の対策不足、サイトの設定不備、サポートが終わったソフトや既知の脆弱性を放置したソフトの使用など、自社や委託先の基本的な対策不足が原因とみられる事例が複数確認された
- 攻撃者は公開されているサイトを大規模に調べ、入り込めるところから個人情報を盗んでいるとみられる
- 攻撃の下調べや侵入にAIが使われている可能性が高く、これまで低いと見られていたリスクの組み合わせが侵入口になった例もある
- 攻撃が大規模になっているため、事業の規模にかかわらず狙われている
事業者向けの資料では、求める対策を次の3つの柱・8項目にまとめています。
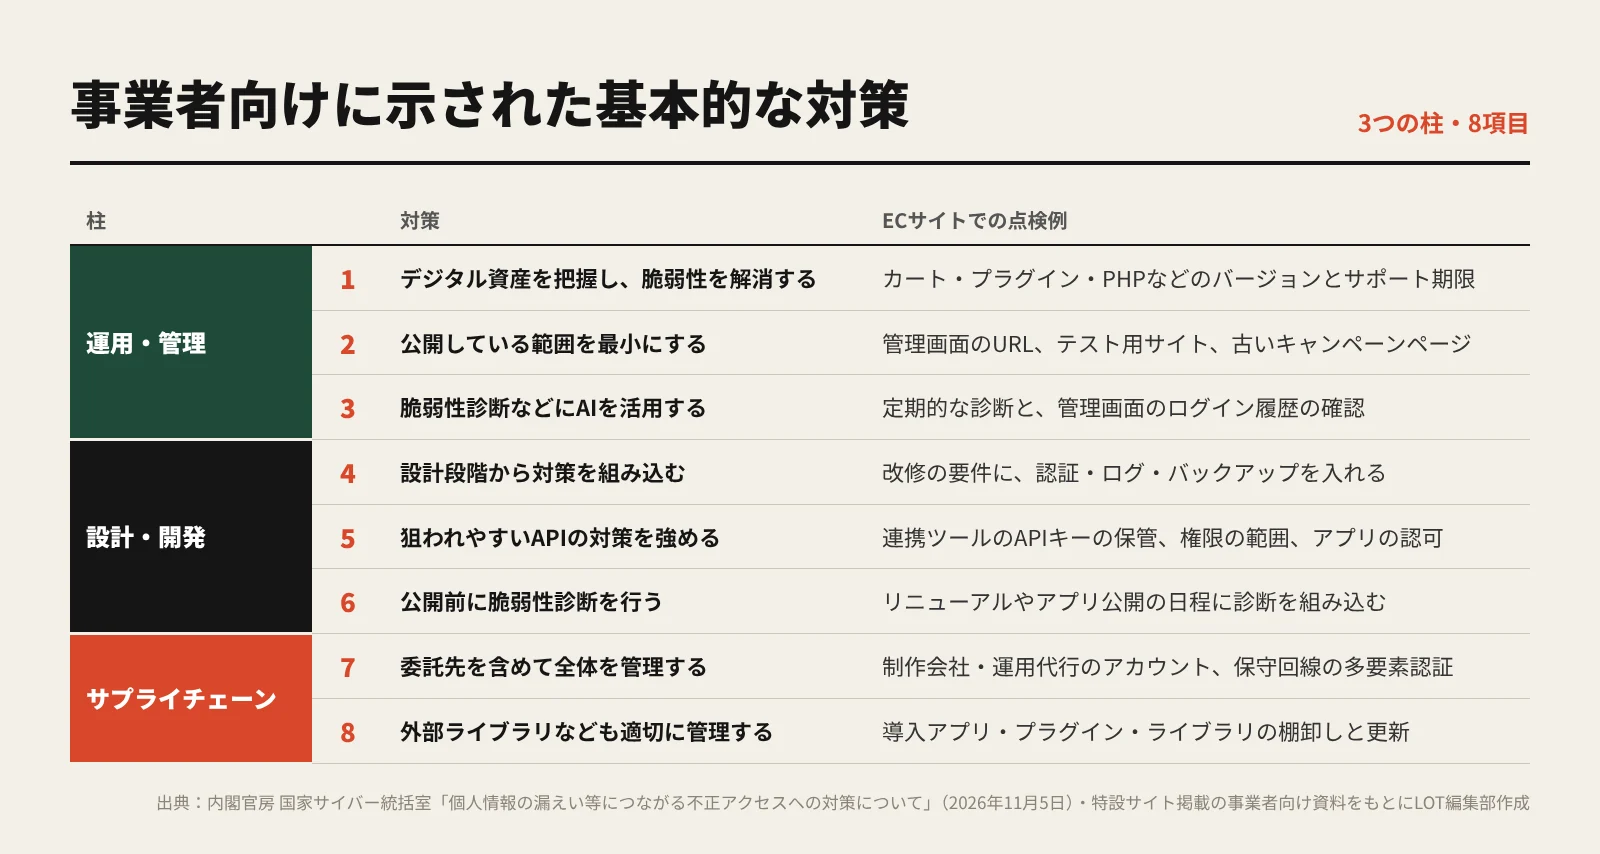
- 運用・管理:デジタル資産を把握して脆弱性を解消する/インターネットに公開している範囲(管理画面、開発・検証環境、データベースの管理機能など)を最小にする/脆弱性診断やログの監視にAIも活用する
- 設計・開発:設計の段階から対策を組み込む/狙われやすいAPIの対策を強める(認可の不備をなくす、APIキーをソースに書かない、アクセス回数の制限など)/公開前に脆弱性診断を行う
- サプライチェーン:委託先を含めて管理する(保守回線やリモート接続への多要素認証、委託先アカウントの棚卸し、契約での再委託・事故時の連絡・データ消去のルールなど)/外部のライブラリやOSSも管理する
あわせて、委託先に対策を求める際は費用の負担や進め方を十分に話し合い、取引上の立場を使って一方的に負担を押し付けないよう留意を呼びかけている点も特徴です。
EC事業者への影響
8項目は大企業向けに見えますが、ECサイトに置き換えると、規模にかかわらず確認できることが多く含まれています。サイトの作り方によって、主に見るべきところが変わります。
- Shopifyなどクラウド型のカートを使う事業者:サーバーやソフトの更新はカート側が行いますが、管理画面のアカウント、導入しているアプリ、外部ツールとのAPI連携、制作会社や運用代行に渡している権限は自社の管理範囲です。8項目のうち「公開範囲の最小化」「APIの対策」「委託先の管理」がそのまま当てはまります
- EC-CUBEなどを自社のサーバーで運用する事業者:PHPやプラグイン、ライブラリの更新、検証環境や管理画面のURLが外から見えていないかなど、8項目のほぼすべてが対象です。PHPの脆弱性の解説で触れたように、更新の遅れがそのまま侵入口になります
- 自社アプリを持つ事業者:注意喚起ではアプリを解析してサーバーを攻撃する手口にも触れており、アプリに埋め込んだAPIキーや、ほかの会員の情報まで取得できてしまう認可の不備が狙われます
- 制作・保守を外部に任せている事業者:委託先の作業用アカウントや保守回線が残ったままになっていないか、契約に事故時の連絡やデータ消去のルールがあるかは、発注側が確認する必要があります
Ruskaが運用を引き継ぐ際にも、過去の制作会社や退職した担当者の管理者アカウント、使っていないアプリ、公開されたままのテスト用ページが残っていることは珍しくありません。今回の8項目は、そうした「置きっぱなし」を見つける点検表として使えます。直近の漏えい事案については、ニトリの事案の解説やメール配信サービスの流出の解説もあわせてご覧ください。
今やるべきこと
- ECサイトの管理画面、カートのアプリ、外部ツールの連携、制作会社・運用代行のアカウントを一覧にし、使っていないものは削除し、残すものには多要素認証を設定する
- テスト用のサイトや古いキャンペーンページ、管理画面のURLなど、外から見える必要のないものが公開されていないか確認する
- 自社サーバーで運用している場合は、PHP・カート本体・プラグインのバージョンとサポート期限を確認し、更新の予定を決める
- 制作・保守の委託先と、作業用アカウントの扱い、事故時の連絡、契約終了時のデータ消去について取り決めを確認する
- 大きな改修やアプリの公開の前には、脆弱性診断を予算と日程に組み込む。困ったときは経産省の中小企業向け相談窓口などの公的な窓口も使えます
設定や移行でお困りの場合は、LOTを運営する株式会社Ruskaにご相談ください。