【解説】makeshopのメール配信で約1260万件流出
外部の配信サービスに預けた情報を点検
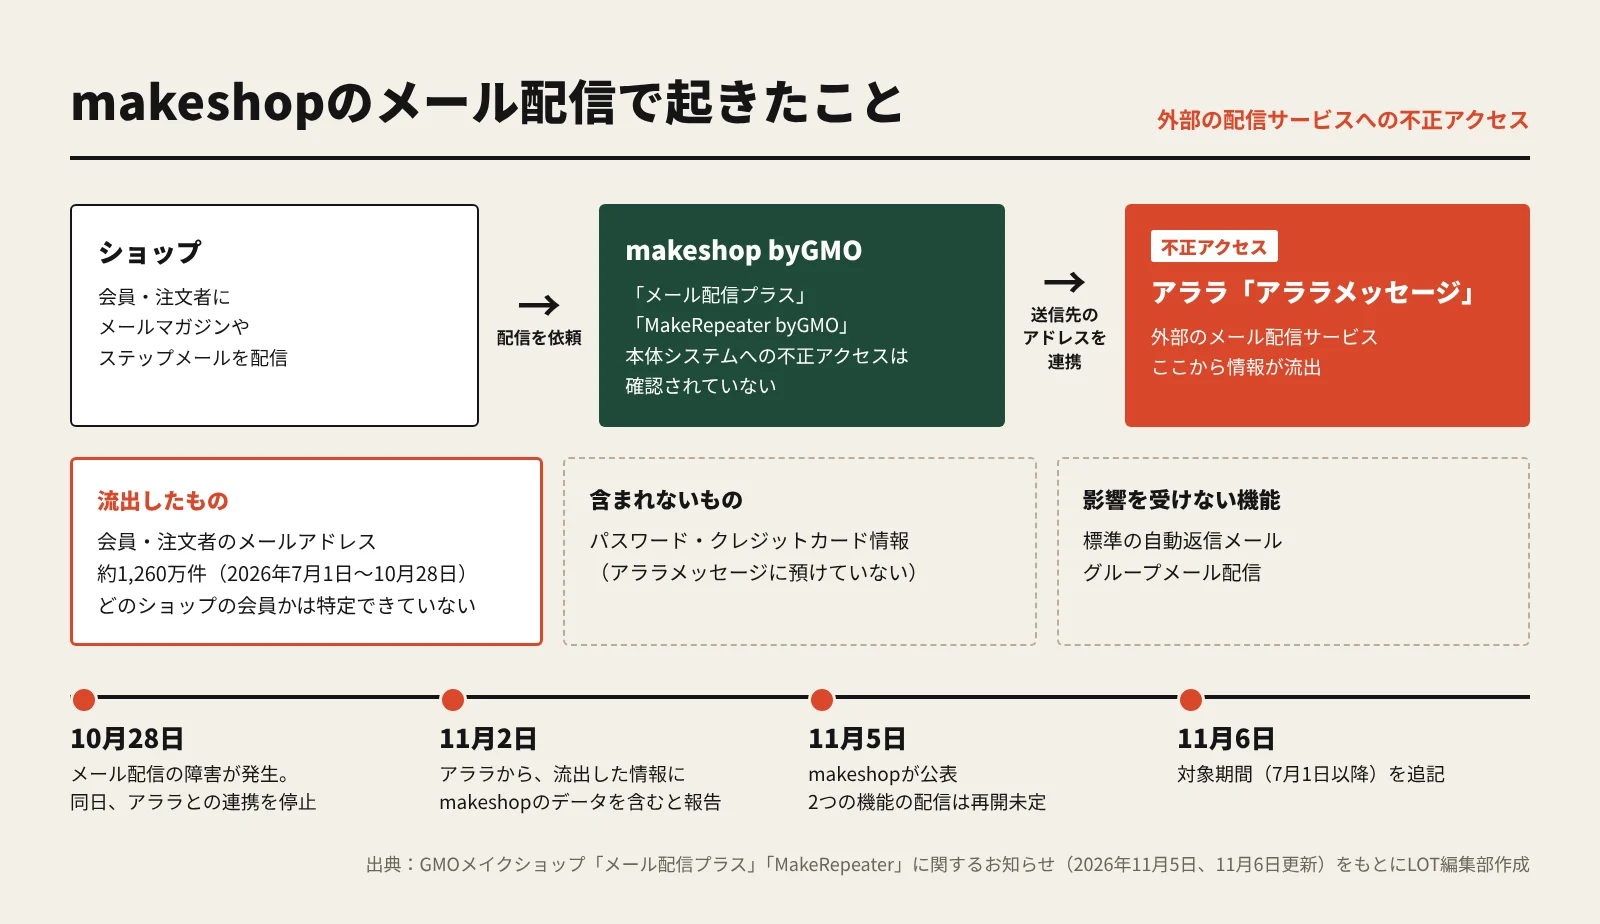
GMOメイクショップは2026年11月5日、ネットショップ作成サービス「makeshop byGMO」の「メール配信プラス」と「MakeRepeater byGMO」で使っている外部のメール配信サービス、アララ株式会社の「アララメッセージ」が不正アクセスを受け、ショップの会員・注文者のメールアドレス約1,260万件が流出したと公表しました。11月6日の更新で対象期間を追記しており、発表では2026年7月1日〜10月28日の情報が対象とされています。makeshop本体のシステムへの不正アクセスは確認されていないとのことですが、メルマガやステップメールを配信していたショップは、顧客からの問い合わせに備える必要があります。
何が変わる?
今回の流出は、ショップが直接使っている管理画面ではなく、その裏側でメールを送っていた外部サービスで起きました。makeshopの発表から、要点を整理します。
項目 | 発表の内容 |
|---|---|
影響を受けた機能 | メール配信プラス、MakeRepeater byGMO |
流出した情報 | 会員・注文者のメールアドレス(約1,260万件、2026年7月1日〜10月28日が対象) |
含まれない情報 | パスワード、クレジットカード情報(アララメッセージには預けていない) |
影響を受けない機能 | 標準の自動返信メール、グループメール配信 |
どのショップの会員か | 発表時点では特定できていない |
配信の再開 | 2つの機能とも停止中で、再開時期は未定 |
経緯としては、10月28日にメール配信の障害が起き、makeshopは同日にアララとの連携を止めました。11月2日にアララから、流出した情報にmakeshopのデータが含まれるとの報告があり、11月5日の公表につながっています。停止している間の利用料金は、無料で期間を延長する対応が示されています。
EC事業者への影響
- メール配信プラス・MakeRepeaterを使っていたショップ:自店の会員のアドレスが含まれるかは、makeshopからの連絡を待つ段階です。含まれていた場合に備えて、顧客へのお知らせ文と問い合わせへの答え方を先に用意しておくと、慌てずに済みます。委託先で起きた漏えいでも、顧客から見た問い合わせ先はお店です
- リピート施策をメールに頼っていたショップ:MakeRepeaterのステップメールや定期的なメルマガが止まっているため、購入後のフォローや再購入の案内が途切れています。売上への影響を見込み、別の手段でつなぐかを決める必要があります
- ほかのカートを使っているショップ:今回はカート本体ではなく、メール配信を担う外部サービスが狙われました。どのカートでも、メール配信・CRM・レビュー・LINE連携などのために顧客リストを外部へ渡しているはずで、同じ形の事故は起こりえます
Ruskaがショップの運用を見ていて感じるのは、カートの管理画面の守りは点検していても、「顧客リストをどの外部サービスに、どこまで渡しているか」を一覧にしているショップは少ないということです。カートの機能として使っていると、外部に預けている意識が薄くなりがちです。管理画面の多要素認証など安全管理の考え方は、個人情報保護委員会の改正案の解説でも取り上げています。
今やるべきこと
- メール配信プラス・MakeRepeaterを使っていたかを確認し、使っていた場合はmakeshopからの連絡(自店の会員が含まれるか)を確認する。問い合わせは発表にある専用窓口へ、ショップIDを添えて行う
- 顧客向けのお知らせ文を下書きしておく。流出したのはメールアドレスで、パスワードやカード情報は含まれないこと、不審なメールのリンクを開かないことを分かりやすく書く
- 止まっているメルマガ・ステップメールの代わりを決める。別の配信手段に切り替える場合は、配信の同意を得た相手だけに送ること、二重配信にならないことを確かめる
- 顧客リストを渡している外部サービスを一覧にする(サービス名・渡している項目・期間・管理者)。使っていないサービスの連携は外し、古いデータの削除を依頼する
- 外部サービスには必要な項目だけを渡す。メール配信なら、氏名や住所・電話番号まで連携していないかを見直す
設定や移行でお困りの場合は、LOTを運営する株式会社Ruskaにご相談ください。