【解説】Web接客ツールKARTEで利用企業の顧客情報が流出
外部ツールに渡す項目を点検
株式会社プレイドが提供するWeb接客・顧客体験のツール「KARTE」が不正アクセスを受け、ツールを利用していた企業の顧客情報が外部に流出したことが分かりました。2026年11月17日には、工業部品などのECサイトを運営するミスミグループ本社が約14万件の流出を公表するなど、利用企業による発表が続いています。自社のシステムに問題がなくても、サイトに組み込んだ外部ツールに渡していた情報が影響を受けた点が、EC事業者にとっての注意点です。
何が変わる?
KARTEは、サイトを訪れた人の行動に合わせてポップアップなどを出し分けるために使われるツールです。利用企業の発表から、分かっていることを整理します。
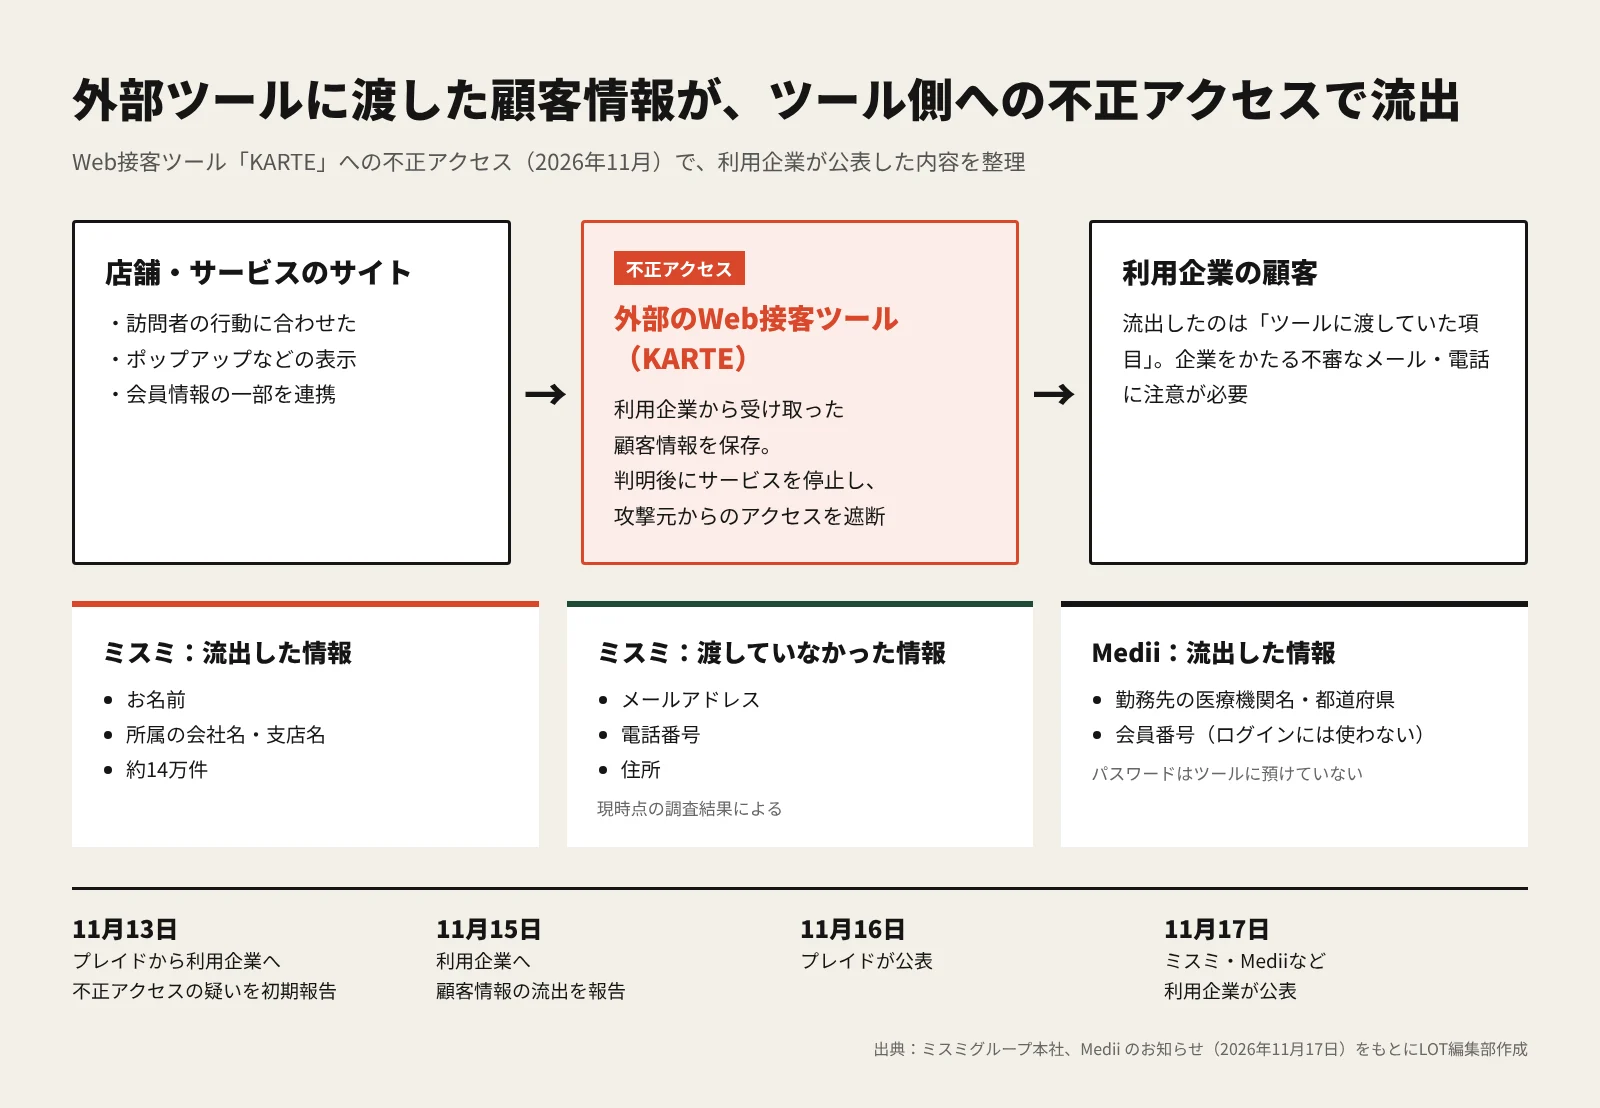
- 経緯:ミスミによると、11月13日にプレイドから不正アクセスの疑いについて初期報告があり、11月15日に同社の顧客情報が流出しているとの報告を受けました。プレイドは判明後ただちにKARTEを停止し、攻撃元からのアクセスを遮断するなどの対応をとったとしています。
- 流出した情報は「KARTEに渡していた項目」:ミスミでは顧客のお名前と所属の会社名・支店名(約14万件)で、メールアドレス・電話番号・住所はKARTEに提供していなかったとしています。医師向けサービスのMediiでは、会員の勤務先医療機関名・都道府県・会員番号の流出が確認されています。
- 預けていない情報は守られた:Mediiは、パスワードをKARTEに預けておらず、会員番号もログインには使っていないため、これらの情報だけでは不正ログインはできないと説明しています。
- 調査は続いている:Mediiは、アプリ会員の氏名・メールアドレス・生年月日など登録情報の一部がKARTEに送られていた時期があり、影響をプレイドが調査中としています。
EC事業者への影響
今回の件で分かるのは、流出の範囲を決めたのが「外部ツールに何を渡していたか」だったことです。ミスミはメールアドレスや住所を渡していなかったため、流出は名前と会社名にとどまりました。LOTでは、メール配信サービスや物流代行など、委託先からの流出も取り上げてきました。外部サービスを使うほど、顧客情報の置き場所は増えていきます。
使っているツール | 確認したいこと |
|---|---|
Web接客・ポップアップ・チャット | 会員IDや氏名、メールアドレス、購入履歴を送っていないか |
メール・LINE配信 | 配信に使わない項目(生年月日、住所など)まで連携していないか |
分析・広告のタグ | メールアドレスなどを、そのままの形で送っていないか |
Shopifyなどのアプリ | 顧客データにアクセスできる権限を持つアプリが、今も必要か |
KARTEを使っていない店舗も、同じようなツールを1つ以上入れていることがほとんどです。今回は、普段は意識しにくい「タグやアプリの先にある顧客情報」を見直すきっかけになります。
今やるべきこと
- サイトに入れているタグ・アプリ・連携サービスを一覧にし、それぞれに渡している顧客情報の項目を書き出す
- 使っていない項目や、目的に対して多すぎる項目は送らないように設定を変える。使っていないツールはタグや連携を外す
- 外部サービスとの連携に使っているAPIキーやアクセストークンの置き場所と発行者を確認し、定期的に作り直せるようにしておく
- 委託先から流出の連絡が来たときに、対象の顧客・項目・件数を自社で特定できるよう、連携の記録を残しておく
- KARTEを利用している場合は、プレイドからの連絡と自社の連携内容を突き合わせ、顧客へのお知らせと問い合わせ窓口を準備する
設定や移行でお困りの場合は、LOTを運営する株式会社Ruskaにご相談ください。