【解説】物流代行オープンロジで配送先情報が流出
出荷を委託する店舗は顧客対応を
物流代行サービスを運営する株式会社オープンロジは2026年11月11日、同社のシステムが外部から不正アクセスを受け、出荷データの一部が持ち出されたと公表しました。対象は2026年4月8日から11月8日までに出荷依頼された分で、お届け先の氏名・住所・電話番号などが含まれます。ショップ自身のシステムに問題がなくても、出荷を委託していれば顧客の情報が影響を受けるため、荷主となっているEC事業者は顧客対応の準備が必要です。
何が変わる?
今回の流出は、ショップのカートやモールではなく、出荷の指示を受け取る物流代行のシステムで起きました。オープンロジの発表から、要点を整理します。
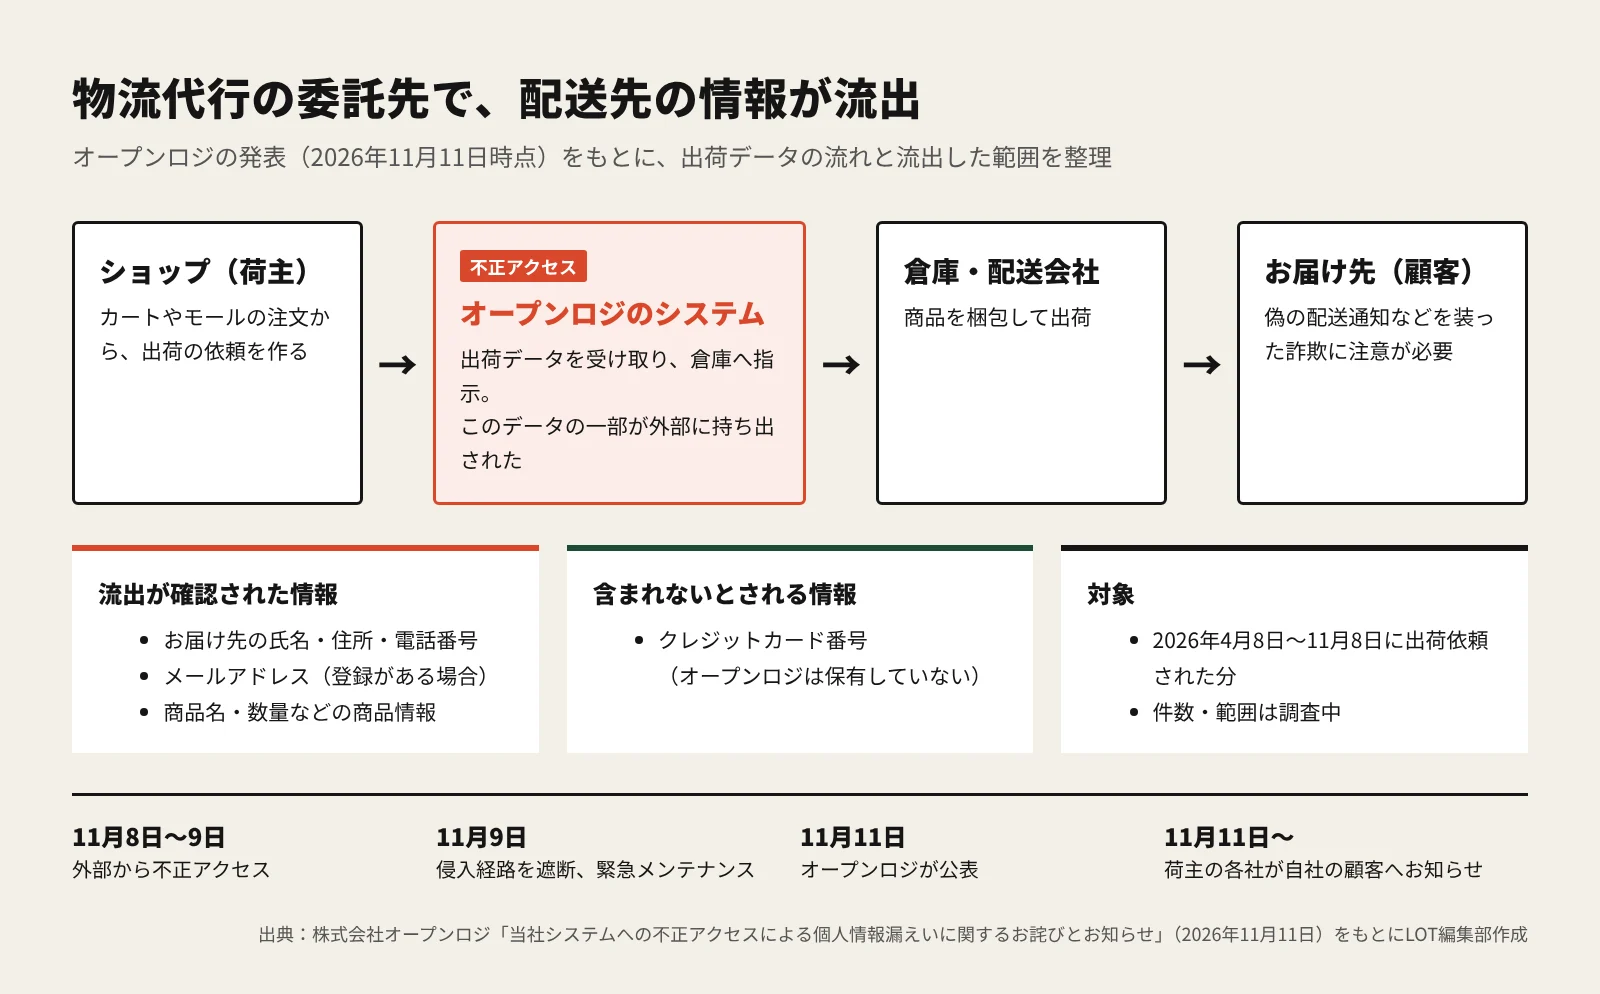
項目 | 発表の内容(11月11日時点) |
|---|---|
不正アクセスの時期 | 2026年11月8日〜9日 |
対象となる出荷 | 2026年4月8日〜11月8日に出荷依頼された分 |
流出が確認された情報 | お届け先の氏名・住所・電話番号、メールアドレス(登録がある場合)、商品名・数量などの商品情報 |
含まれない情報 | クレジットカード番号(オープンロジは保有していない) |
件数・範囲 | 調査中 |
現在の状況 | 11月9日に侵入経路を遮断し、緊急メンテナンスを実施。倉庫の入出荷は一部を除き通常どおり |
オープンロジは、外部の専門家と原因や侵入経路を調べているとし、個人情報保護委員会への報告や警察への相談を進めるとしています。11月11日時点では、悪用などの二次被害は確認されていないとのことです。発表を受けて、荷主のショップからも自社の顧客向けのお知らせが出ています。たとえばBONXは同日、自社の顧客の情報が最大1,144件含まれる可能性があると公表しました。
EC事業者への影響
- オープンロジに出荷を委託しているショップ:自店のお客さまが対象かどうか、件数はどれくらいかを、オープンロジからの連絡で確かめる段階です。委託先で起きた漏えいでも、お客さまから見た問い合わせ先はお店です。お知らせ文と、問い合わせへの答え方を先に用意しておく必要があります
- お届け先が購入者と違う注文(ギフトなど)が多いショップ:流出したのは「お届け先」の情報です。購入者ではない人の住所や電話番号が含まれるため、誰にどう知らせるかを、購入者への連絡とは分けて考える必要があります
- ほかの物流代行・倉庫を使っているショップ:今回はオープンロジ固有の事故ですが、出荷を外に任せている以上、配送先の情報は必ず委託先に渡っています。メール配信サービスでの流出(makeshopのメール配信の解説)と同じく、「顧客情報をどこに預けているか」を把握しておくことが守りの第一歩です
Ruskaがショップの運用を見ていて多いのは、カートと物流代行をアプリやCSVでつないだまま、どの項目を渡しているかを確かめていないケースです。たとえば発送通知のためにメールアドレスまで連携していても、実際には配送会社の通知を使っていない、ということがあります。渡す項目が少ないほど、万一のときの影響も小さくなります。委託先を含めた点検の考え方は、政府の不正アクセス対策8項目の解説でも取り上げています。
今やるべきこと
- オープンロジを使っている場合は、自店のお客さまが対象か、件数はどれくらいかを確認する。問い合わせ先は発表に記載のサポート窓口([email protected])
- 顧客向けのお知らせ文を下書きする。流出した項目と、クレジットカード番号は含まれないこと、配送会社やお店を名乗る不審なSMS・メール・電話に注意してほしいことを分かりやすく書く
- 問い合わせ対応の手順を決める。対象かどうかを聞かれたときの答え方、ギフトのお届け先から連絡が来たときの対応、個人情報保護委員会への報告をオープンロジとどう分担するかを確認しておく
- 物流代行・倉庫に渡している項目を見直す。発送に使っていないメールアドレスなどは連携しない設定にする
- 顧客情報を預けている外部サービス(物流・メール配信・CRM・レビューなど)を一覧にし、使っていない連携は外す
設定や移行でお困りの場合は、LOTを運営する株式会社Ruskaにご相談ください。