【解説】受注管理のGoQSystemで注文情報が流出
連携する店舗は顧客対応と認証キーを
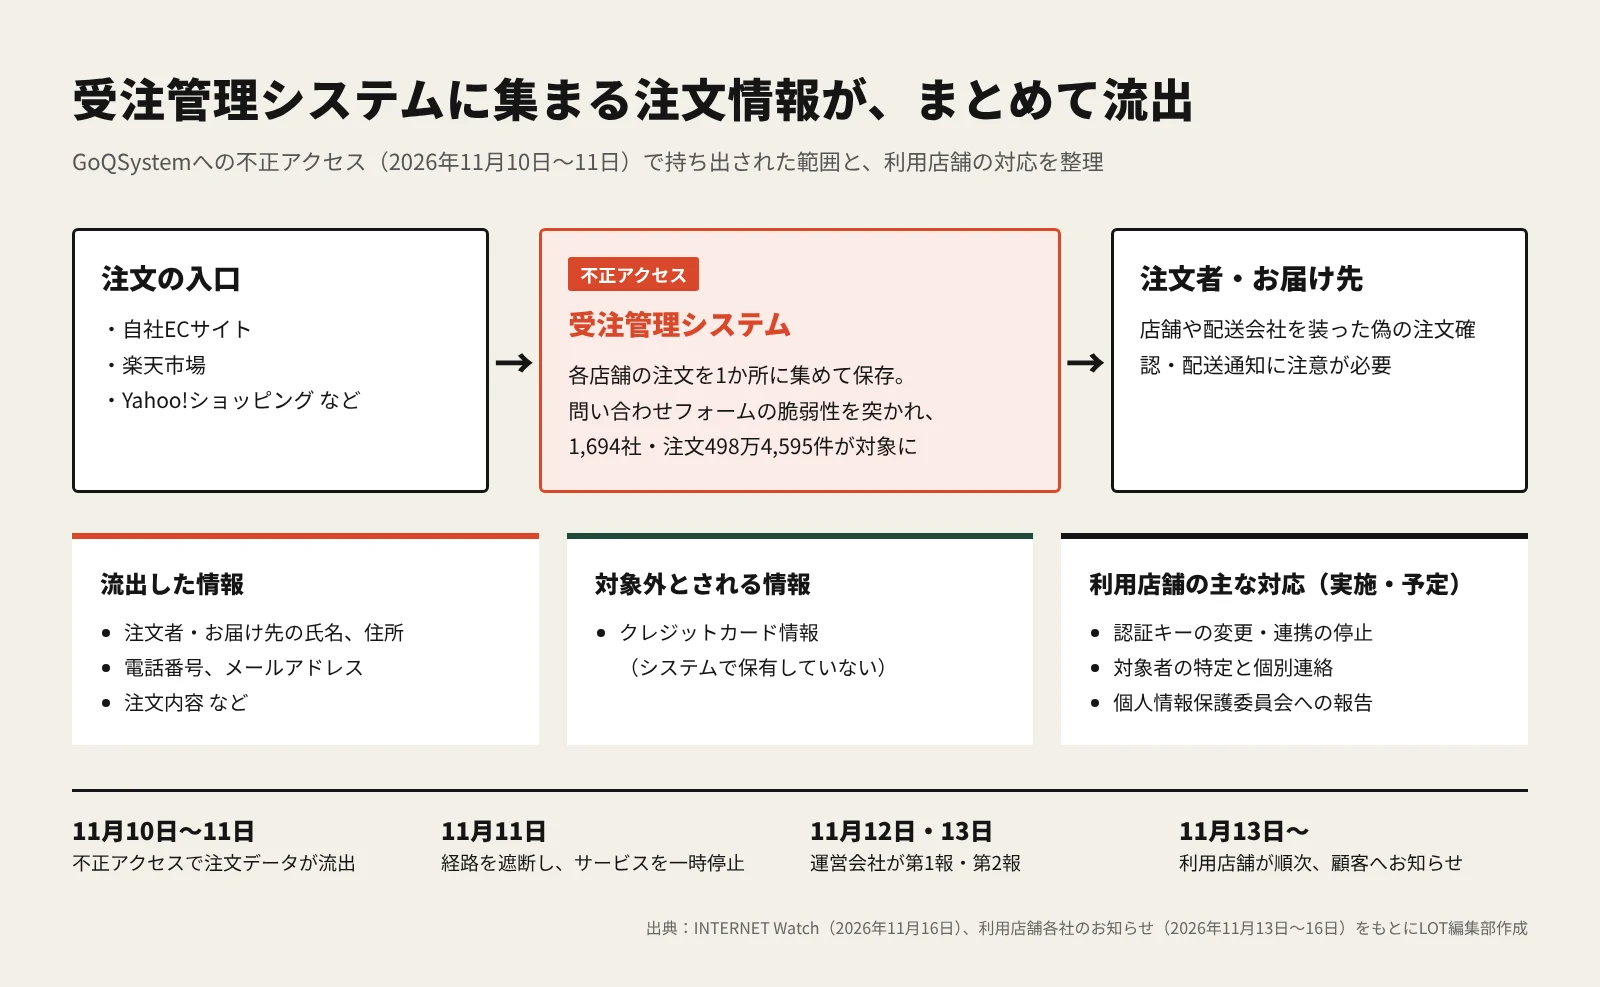
EC事業者向けの受注管理システム「GoQSystem」で、2026年11月10日から11日にかけて不正アクセスがあり、システムに保存されていた注文データが外部に持ち出されました。運営会社は11月12日に第1報、13日に第2報を出し、報道によると対象は1,694社・498万4,595件の注文(436万7,390人分)にのぼります。自社ECとモールの注文をまとめて扱う受注管理システムは、多くの店舗の顧客情報が1か所に集まる場所です。利用している店舗は、顧客への連絡と連携の見直しを急ぐ必要があります。
何が変わる?
運営会社の発表を伝える報道と、利用店舗が出したお知らせから、確認できる事実を整理します。
項目 | 確認できた内容 |
|---|---|
発生 | 2026年11月10日〜11日。11月11日に不正アクセスの経路を遮断し、サービスを一時停止 |
原因 | システムの問い合わせフォームの脆弱性を悪用された |
規模 | 1,694社、注文498万4,595件(436万7,390人分) |
流出した情報 | 注文者とお届け先の氏名、住所、電話番号、メールアドレス、注文内容など |
対象外 | クレジットカード情報(システムで保有していない) |
対象の注文 | 発生期間より前の注文も含む。ある店舗の案内では2025年7月以降の注文が対象 |
注目したいのは、被害が「今週の注文」にとどまらない点です。受注管理システムには、出荷や問い合わせ対応のために過去の注文がそのまま残ります。ある店舗のお知らせでは、自社ECのほか楽天市場店・Yahoo!ショッピング店の注文も対象になっていました。モールの注文でも、店舗が外部のシステムに取り込んだ情報は、店舗の側でも守る対象になると考えておくべきです。
EC事業者への影響
- GoQSystemを使っている店舗:運営会社から自店の対象データを受け取り、どの顧客が対象かを特定する作業が必要です。公表した店舗の中には、システムとつなぐ認証キーの変更やデータ連携の停止をすでに行い、対象者へのメール・郵送での個別連絡(11月下旬までの予定)や個人情報保護委員会への報告を準備しているところがあります
- モールにも出店している店舗:自社EC分だけでなく、モールの注文も対象になりえます。モールの購入者への連絡方法(モールのメッセージ機能、メール、郵送)を先に決めておくと、対応が遅れません
- 使っていない店舗:直接の影響はありません。ただ、受注管理・物流代行・メール配信など、注文情報を外部のサービスに渡している構図は同じです。今月だけでも、物流代行の配送先情報の流出やメール配信サービスでの流出が続いています
- すべての店舗:流出した注文情報を使い、店舗や配送会社を装った偽の注文確認・配送通知が届くおそれがあります。公表した利用店舗は、顧客に向けた注意喚起を出しています。運営会社も、同社を装った偽サイトや不審なメールに注意するよう呼びかけています
Ruskaが店舗の運用を見ていて多いのは、受注管理・在庫連携・物流・レビュー・メール配信など、注文情報を受け取るサービスがいつの間にか増え、どこに何年分のデータがあるかを誰も把握していないケースです。連携を止めたアプリやサービスに、過去の注文が残ったままになっていることも珍しくありません。事故が起きてから調べ始めると、対象者の特定だけで数日かかります。
今やるべきこと
- GoQSystemを使っている場合は、運営会社の案内に沿って自店の対象データを確認し、システムとつなぐ認証キーやAPIキーを変更する
- 対象者への個別連絡の文面と、個人情報保護委員会への報告の要否を、社内と顧問の専門家で確認する
- サイトのお知らせ欄やメールで、店舗・配送会社を装った不審なメール・SMSへの注意を呼びかける(カード番号やパスワードを尋ねないことを明記する)
- 注文情報を受け取っている外部サービスを一覧にし、それぞれに何年分のデータが残っているか、使っていない連携が残っていないかを確かめる
- 委託先との契約で、事故時の報告期限と、対象者の一覧を受け取れるかを確認しておく。考え方は政府の不正アクセス対策8項目の解説も参考になります
出典
- INTERNET Watch「EC管理システムの『GoQSystem』に不正アクセス、1694社・約498万件の注文情報が漏えい」(2026年11月16日)
- 一広株式会社(タオル美術館公式オンラインショップ)「【重要】お客さま情報の漏えいに関するお詫びとお知らせ」(2026年11月14日、16日追記)
- 株式会社アールケイエンタープライズ「当社が利用する外部システム(委託先:GoQSystem)への不正アクセスによる個人情報漏洩に関するお知らせ」(2026年11月16日)
- 株式会社NISHI SATO(楽天市場店)「【重要】受注管理システムへの不正アクセスに関するお知らせとお詫び」(2026年11月13日)