【解説】ニトリで最大3762万件流出の恐れ
モール経由の注文情報も自社で守る
株式会社ニトリホールディングスは2026年11月9日、同社が管理するシステムに第三者からの不正アクセスがあり、最大3,762万件の個人情報が漏えいした可能性があると公表しました。対象には、ニトリネットでの注文だけでなく、ECモールのニトリ公式ショップを通じて受けた注文の情報も含まれています。モールに出店している事業者にとって、「モールで受けた注文の情報も、自社のシステムに入った時点で自社が守る情報になる」ことを示した事案です。
何が変わる?
発表の要点を整理します。件数や対象は調査中で、今後変わる可能性があるとされています。
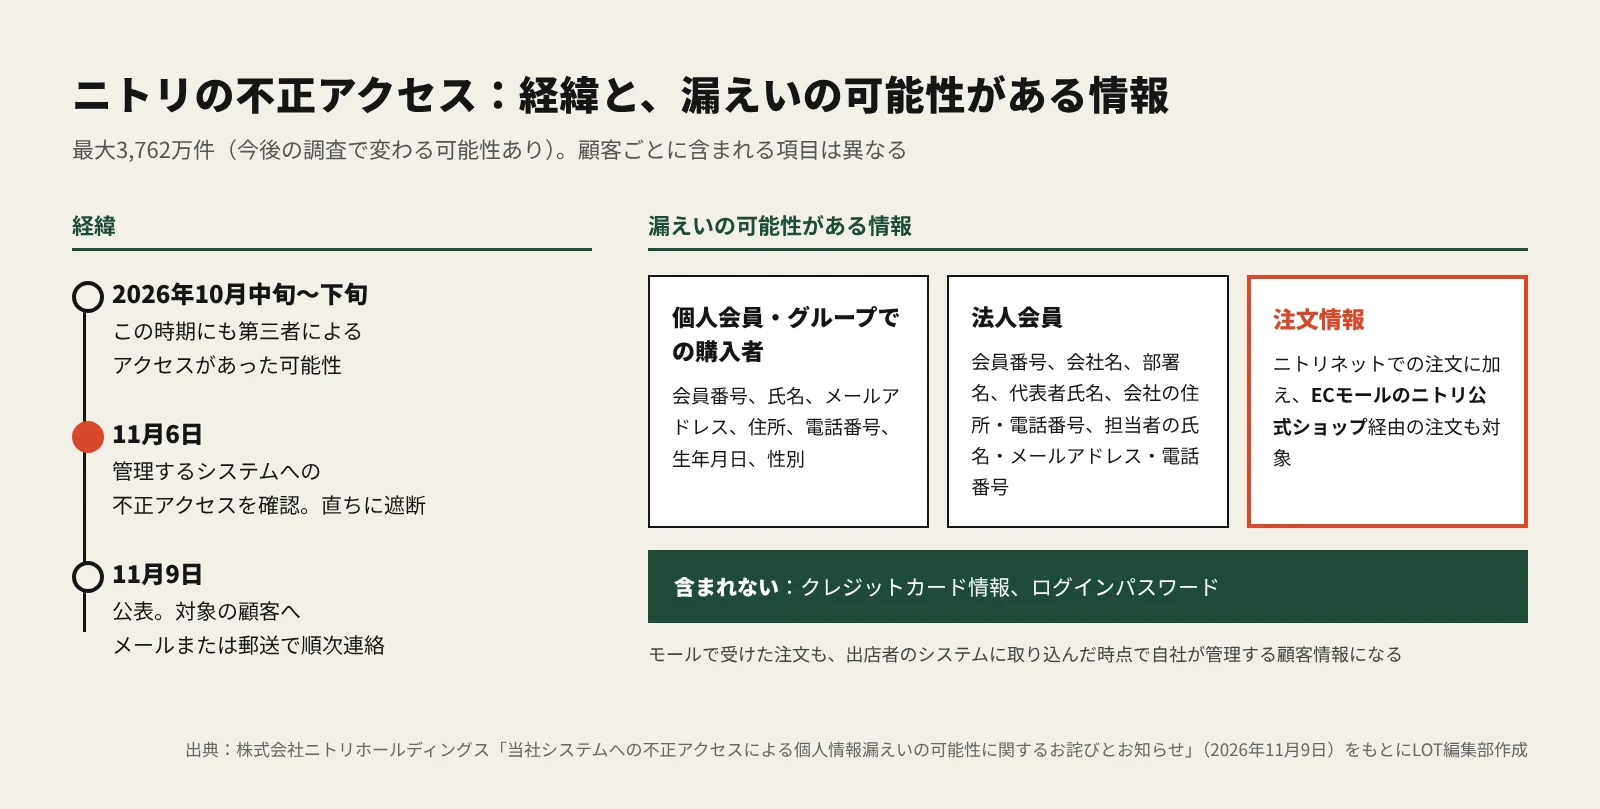
- 経緯:11月6日に不正アクセスを確認し、直ちにアクセスを遮断。調査の結果、それ以前の10月中旬〜下旬にも第三者によるアクセスがあった可能性があるとしています
- 件数:最大3,762万件。今後の調査により変わる可能性があります
- 個人会員とニトリグループでの購入者:会員番号、氏名(フリガナ)、メールアドレス、住所、電話番号、生年月日、性別など
- 法人会員:会社名、部署名、代表者氏名、会社の住所・電話番号、担当者の氏名・メールアドレス・電話番号など
- 注文情報:ニトリネットと、ECモールのニトリ公式ショップ経由の注文情報。どのモールかは発表に書かれていません
- 含まれないもの:クレジットカード情報とログインパスワードは対象外としています
同社は外部専門機関と連携して原因や侵入経路、影響範囲を調べており、個人情報保護委員会・警察などへの報告・相談を進めています。対象のお客様には、メールまたは郵送で順次連絡するとしています。侵入の原因は、発表時点では明らかにされていません。
EC事業者への影響
大手の事案ですが、仕組みとしては中小のショップにも当てはまります。特に、モールと自社サイトを併用している事業者は、顧客情報の「置き場所」が増えがちです。
- モールに出店している事業者:モールの管理画面にある注文情報はモール側の仕組みで守られていますが、受注管理システムや在庫・出荷の連携ツール、表計算ソフトに取り込んだ時点で、管理するのは出店者自身です。注文CSVをダウンロードしたまま共有フォルダやパソコンに残していないか、見直すきっかけになります
- 自社サイトとモールの顧客を一元管理している事業者:複数の販路の顧客情報を1か所に集めると、運用は楽になる一方、1つのシステムが破られたときの影響が大きくなります。今回の発表でも、自社ECの注文とモール経由の注文の両方が対象に挙がっています
- 法人向けに販売している事業者:法人会員の担当者名や連絡先も個人情報です。BtoBの取引先リストも同じ水準で管理する必要があります
- すべての事業者:カード番号やパスワードが含まれなくても、氏名・連絡先と購入の事実がそろうと、本物らしい偽のメールや電話に使われやすくなります。ニトリも、同社や配送事業者、ECモールなどを装った不審なメールや電話への注意を呼びかけています
Ruskaがモール併用店舗の運用を見直すとき、自社サイトの管理画面の権限は整理されていても、モールから取り込んだ注文データがどこに、いつまで残っているかまで把握できているケースは多くありません。受注処理のために出力したCSVが、出荷後も担当者のパソコンに残り続けていることもあります。外部サービスに預けた情報の点検は、メール配信サービスの流出の解説、ログに残る情報の点検はエディオンの事案の解説もあわせてご覧ください。
今やるべきこと
- モール・自社サイト・受注管理システム・連携ツールのそれぞれで、顧客情報と注文情報がどこに保存されているかを一覧にする
- モールからダウンロードした注文CSVや、出荷用に作ったファイルの保存場所を決め、出荷・問い合わせ対応が終わったものは定期的に消す
- 受注管理システムや連携ツールの管理者アカウントに多要素認証を設定し、退職者や外部委託先のアカウントが残っていないか確認する
- 連携ツールや外部サービスに渡している項目を見直し、使っていない項目(生年月日など)は渡さない設定にする
- 自社を装った不審な連絡への注意を呼びかける文面と、顧客向けのお知らせのひな形を準備しておく