【解説】エディオンのECサイトのログに不正アクセス
ログに残る顧客情報を点検
家電量販店のエディオンは2026年11月6日、同社が運営するECサイトで、稼働状況や通信処理を一時的に記録する「ログファイル」を置いたサーバー領域の一部が、システムの脆弱性を突かれて外部から不正アクセスを受けたと公表しました。ログに記録されていた顧客の氏名・連絡先・注文情報などが漏洩した可能性があり、発表では「クレジットカードの有効期限」も対象に含まれています。顧客データベース本体への不正アクセスは確認されていないとのことですが、「データベースさえ守っていれば安全」とは言えないことを示した事案です。
何が変わる?
今回狙われたのは、顧客情報を保存するデータベースではなく、サイトの動きを記録するログでした。発表の要点を整理します。
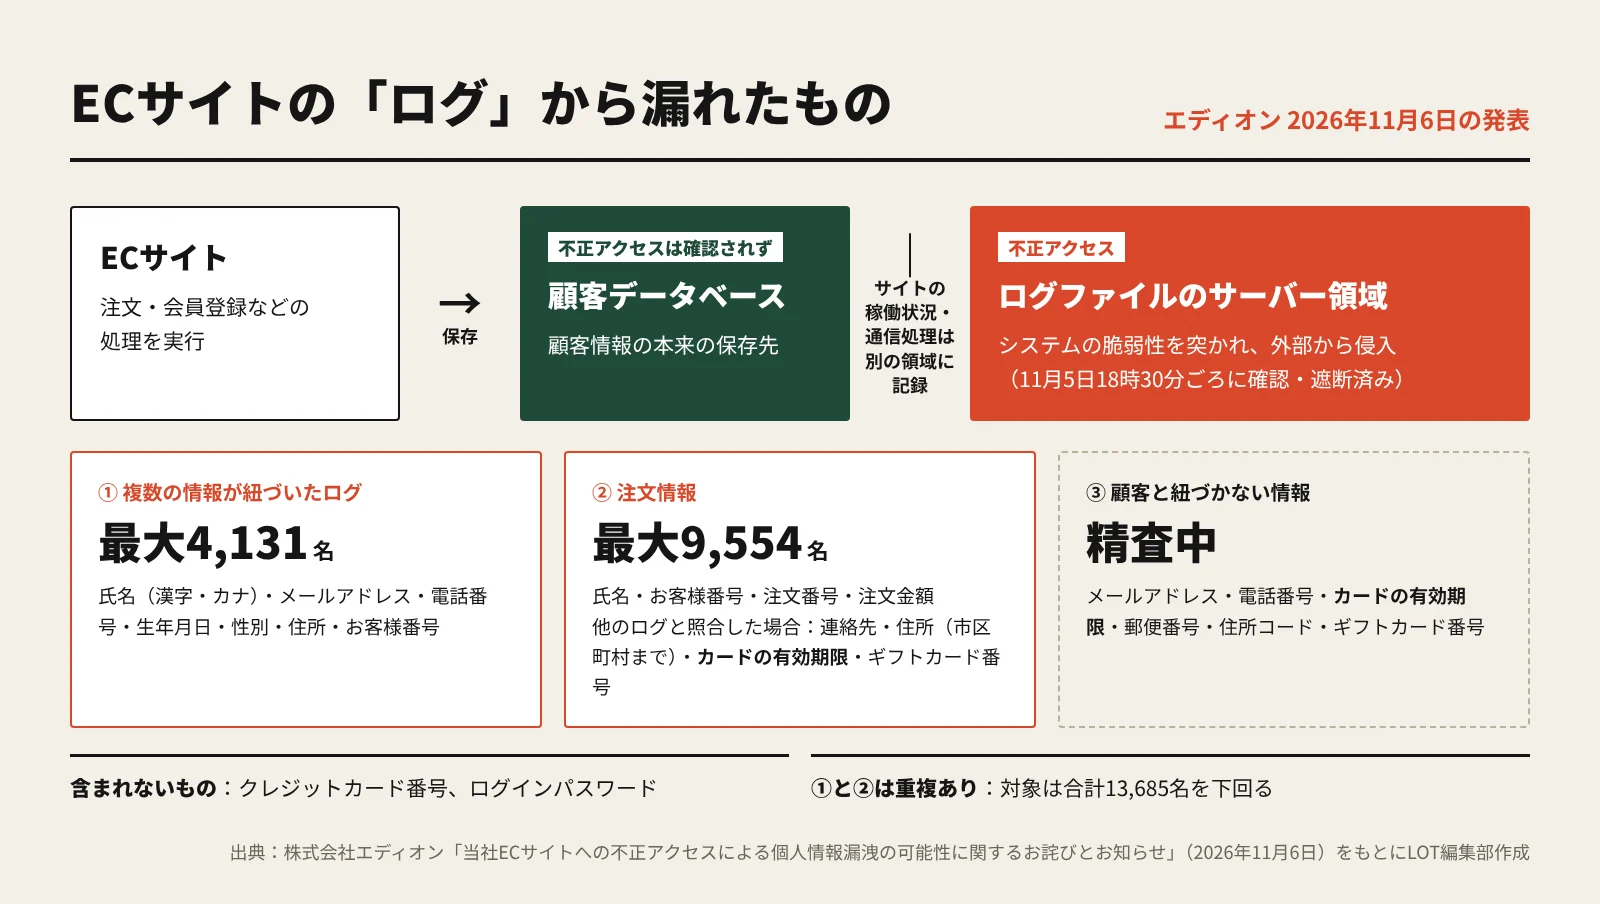
- 確認日時:2026年11月5日18時30分ごろに不正アクセスを確認。不正な通信はすでに遮断し、アクセス制御の強化などの対策を終えたとしています
- 複数の情報が紐づいたログ:最大4,131名分。氏名(漢字・カナ)、メールアドレス、電話番号、生年月日、性別、住所、お客様番号(人によって項目は異なる)
- 注文情報:最大9,554名分。氏名・お客様番号・注文番号・注文金額。ほかのログと照合できた場合は、メールアドレス、電話番号、郵便番号、都道府県・市区町村までの住所、クレジットカードの有効期限、エディオンのギフトカード番号が加わる可能性があります
- 特定の顧客と紐づかない情報:メールアドレス、電話番号、クレジットカードの有効期限、ギフトカード番号などで、件数は精査中です
- 含まれないもの:クレジットカード番号とログインパスワードは含まれていないとしています
2つの区分には重複があり、対象は合計で13,685名を下回るとされています。ECサイトは通常どおり利用でき、個人情報保護委員会へも報告済みです。脆弱性の種類や、なぜログにこれらの情報が記録されていたのかは、発表には書かれていません。
EC事業者への影響
ログは、障害の調査や不正注文の確認に欠かせないものです。一方で、開発時の設定のまま注文の中身やフォームの入力内容まで書き出していたり、古いログを消さずに残していたりすると、データベースとは別の「もう一つの顧客リスト」になってしまいます。今回の事案は、その別の置き場所が攻撃の対象になりうることを示しています。
- EC-CUBEなど自社サーバーで運用しているサイト:アクセスログ・エラーログ・決済やメールのモジュールが出すログを、自社(または制作会社)が管理しています。どのログに何が書かれ、どこに、いつまで残っているかを把握しておく必要があります。サーバー側の脆弱性対策は、PHPの脆弱性の解説でも取り上げています
- ShopifyなどのSaaS型カートのショップ:カート本体のサーバーのログは事業者が触れる範囲ではありません。ただ、外部のフォーム・チャット・在庫連携・自作のアプリや連携サーバーなど、自社で用意した仕組みが注文情報を受け取って記録している場合は、同じ点検が必要です
- 顧客対応:カード番号がなくても、氏名や連絡先と注文の事実がそろうと、本物らしい偽の連絡に使われやすくなります。エディオンも、同社を装った不審なメール・SMS・電話への注意を呼びかけています
Ruskaがサイトの保守を引き受けるとき、データベースのバックアップや管理画面の権限は点検されていても、ログの中身と保存期間まで確かめているサイトは多くありません。不具合の調査のために一時的に詳しいログを出し、そのまま止め忘れているケースもあります。管理画面の多要素認証など安全管理の考え方は、個人情報保護委員会の改正案の解説もあわせてご覧ください。
今やるべきこと
- サーバー・連携ツールが出しているログを一覧にする(ログの種類・保存場所・保存期間・見られる人)
- ログに氏名・メールアドレス・住所・電話番号・カードの有効期限・フォームの入力内容が書き出されていないか、実際のファイルで確かめる。不要な項目は記録しない設定にする
- デバッグ用の詳しいログが本番で動いたままになっていないかを確認し、調査が終わったら止める
- ログの保存期間を決め、古いログは自動で消す。ログを置く場所は公開ディレクトリの外にし、アクセスできる人とIPを絞る
- 万一に備え、顧客向けのお知らせ文と、不審な連絡への注意を呼びかける文面を下書きしておく
設定や移行でお困りの場合は、LOTを運営する株式会社Ruskaにご相談ください。